最新のI T (InformationTechnorogy)を形にするソフトウェア開発会社E communication Laboratories Inc(ECL)はサイバー攻撃に対する環境改善に取り組んでいます。
急増するサーバー攻撃。そして、数多くの被害を受けた会社が急増しています。
最近急増している攻撃が、SYN-RECV攻撃です。主に南米、アフリカをはじめとする海外サーバからの妨害工作です。SYN-RECV攻撃の性質上、攻撃を簡単に防ぐことが困難な場合があります。Webログには攻撃相手の情報が残らないため、エンジニアが対応しないと解決できない問題です。御社のサーバーは大丈夫でしょうか?
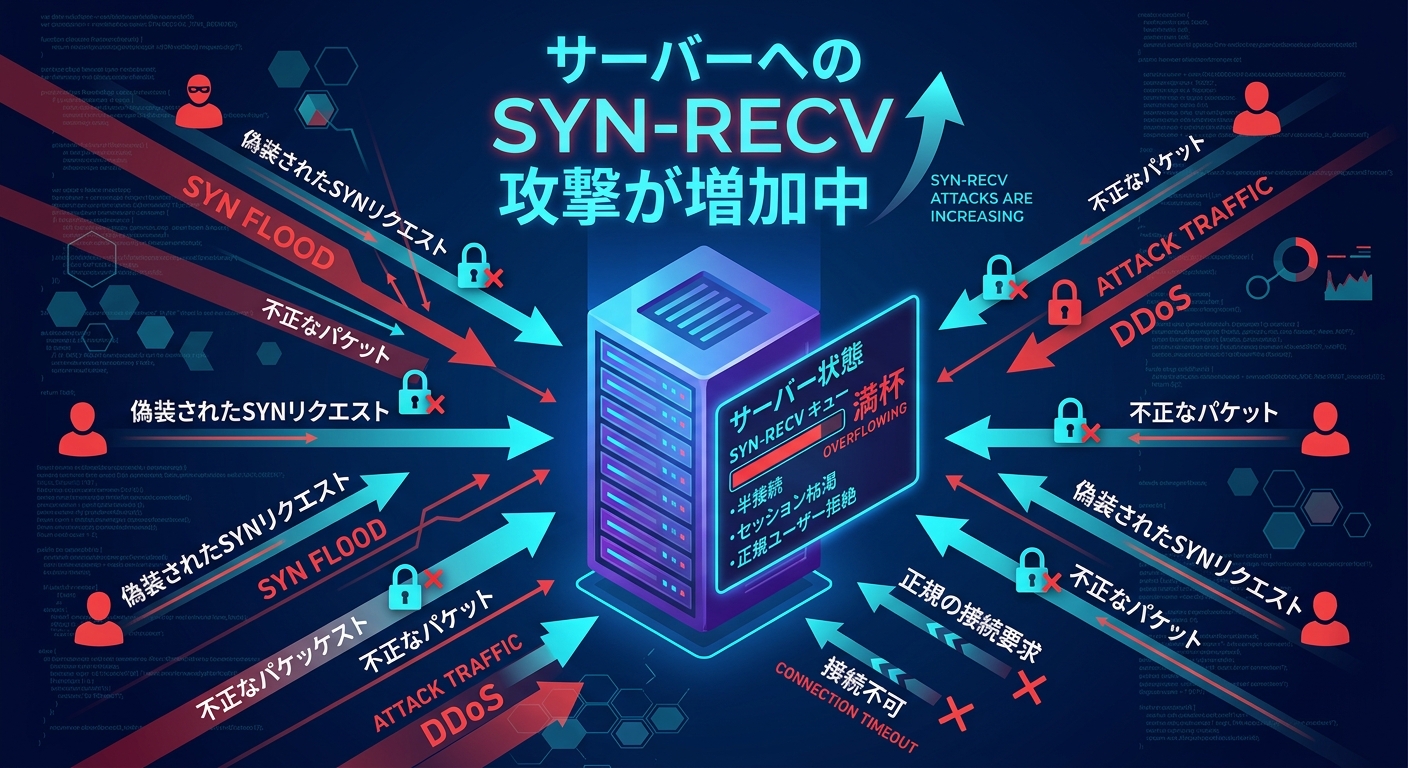
サーバーの「SYN-RECV」状態(TCPの3ウェイハンドシェイクにおいて、クライアントからのSYNを受信し、SYN-ACKを返したものの、クライアントからの最終的なACKをまだ受信していない「半接続(ハーフオープンコネクション)」の状態)が大量に蓄積・発生する現象には、主に以下の2つの文脈があります。
1. サーバー自体が攻撃を受けているケース(SYNフラッド攻撃など)
攻撃者がソースIPアドレスを偽装した大量のSYNパケットをサーバーに送りつけることで、サーバー側が次々とSYN-ACKを返し、SYN-RECV キュー(半接続キュー)を意図的に満杯にさせるDDoS攻撃の手法です。
2. 自分の管理するサーバーが「踏み台(リフレクション攻撃の加担)」にされているケース
近年、セキュリティ界隈やインフラエンジニアの間で話題になることが多いのは、管理サーバーが「SYN-ACKリフレクション攻撃(DDoS攻撃)」の踏み台に利用されているケースです。
もし貴社の運用するサーバーやインフラ環境で SYN-RECV の急増にお困りの場合は弊社営業部までご連絡ください。弊社の経験豊富なエンジニアが適切なアドバイスを行います。